Güney Kore'de finans şirketlerine siber saldırı: veriler sızdı
Güney Kore'de 37 finans şirketinde 40 veri sızıntısı bildirildi. Yaklaşık 470 bin kayıt etkilendi, tahmini kayıp yaklaşık 1 milyar won. Komisyon 580 şirkette denetim başlatıyor.
Neden önemli?
Olay, finans kurumlarının veri güvenliğinin ne kadar kırılgan olabileceğini ve küçük şirketlerin yönetim hesaplarının risk taşıdığını gösteriyor. Bireysel müşterilerin paralarının korunmuş olması önemli, ancak kişisel verilerin sızması uzun vadede dolandırıcılık riskini artırabilir. Düzenleyicinin yönetim sorumluluğunu vurgulaması sektörde iç kontrol standartlarının sıkılaştırılabileceğine işaret ediyor.
Güney Kore Finansal Hizmetler Komisyonu (FSC), 30 Eylül ile bu yılın 3 Kasım tarihleri arasında finans sektöründeki 37 şirkette 40 veri sızıntısı olayı yaşandığını ve yaklaşık 470 binden fazla kişisel veri kaydının sızdırıldığını açıkladı. Komisyon, sızan verilerle yaklaşık 1 milyar won, yani yaklaşık 745-750 bin dolar tutarında fon çalındığını duyurdu.
Neler biliniyor
FSC'ye göre olaylar dört ticari banka, beş finansal yatırım şirketi, üç sigorta şirketi ve beş tasarruf bankasını kapsıyor. İlk sızıntı 30 Eylül'de tespit edildi. Yonhap, sızıntının son bir ayda yaşandığını aktardı; İHA ise tarih aralığını 30 Eylül-3 Kasım olarak verdi.
Komisyona göre sızan veriler arasında müşteri adları, ulusal kimlik numaraları ve banka hesap numaraları yer almıyor. Yonhap, bu nedenle verilerin yasa dışı finansal işlemlerde kullanılabilecek hassas bilgi içermediğini aktardı. İHA ise çalınan verilerin çoğunlukla çalışanların bilgileri ile müşterilerin adları, kimlik numaraları ve hesap numaralarından oluştuğunu yazdı. Bu iki anlatım birbiriyle çelişiyor ve henüz netleşmiş değil.
Çalınan paranın bazı küçük aracı kurum, sigorta ve çevrim içi finans işletmelerinin, İHA'ya göre ise küçük ölçekli finans ve kripto varlık şirketlerinin yönetim hesaplarından çıktığı belirtildi. Her iki kaynak da bireysel müşterilerin paralarının zarar görmediğini aktardı. Müşterilerin hesap şifrelerinin çalındığına dair bir vaka da şimdiye kadar bildirilmemiş.
Arka plan
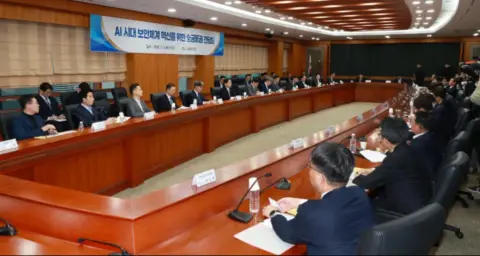
İHA, olayın dünyanın en büyük kripto para borsası Binance'e yönelik siber saldırının ardından yaşandığını kaydetti. Yonhap ise olayı, yapay zekâ kapasitesi ve veri koruma sistemlerinin değerlendirildiği bir toplantı bağlamında aktardı. Bithumb ve Daishin Securities gibi daha önceki sızıntılara dair ilişkili haber başlıkları da Yonhap'ta yer alıyor; ancak bu olaylarla ilgili ayrıntılar bu derlemenin kapsamı dışında kaldı.
Kaynaklar ne diyor
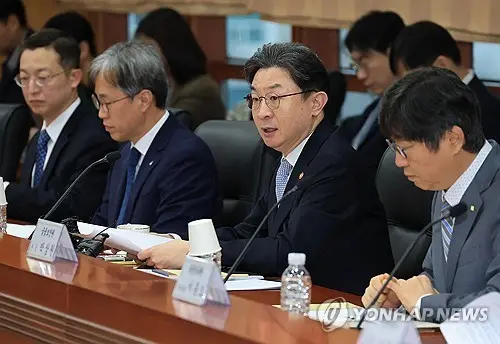
Yonhap, FSC'nin 5 Kasım Perşembe günü yaptığı açıklamayı ve finans sektörü birlikleri ile Finansal Denetim Servisi ve Finansal Güvenlik Enstitüsü yetkililerinin katıldığı toplantıyı aktardı. İHA ise açıklamayı yazılı bir metin olarak aktardı ve FSC'nin Finansal Denetim Servisi ile birlikte tüketicileri korumak için çaba göstereceğini belirtti.
FSC Başkanı Lee Eog-weon, bilinen güvenlik risklerinin göz ardı edilmesine, temel yönetim görevlerinin ihmal edilmesine ve yüzeysel denetim ile rahat tepkilere dayanılmasına izin verilmeyeceğini söyledi. Lee, ciddi yönetim hatası veya ihmal bulunması halinde genel müdür ve CEO dahil yönetimin ilgili mevzuat uyarınca hesap vereceğini belirtti.
Ne anlama geliyor
Olayın asıl etkisi, verilerin hangi kategorilerden oluştuğuna bağlı. Hesap numarası ve kimlik numarası gibi bilgilerin sızması, ileride kimlik avı ve dolandırıcılık girişimleri için risk oluşturabilir; ancak kaynaklar bu riskin somut boyutunu ölçmüyor. Fon kaybının küçük şirketlerin yönetim hesaplarında yaşanması, bireysel kullanıcılar açısından doğrudan zararın sınırlı kaldığını gösteriyor. Komisyonun 580 finans şirketinde denetim yapacak olması, sektör genelinde iç kontrol ve güvenlik süreçlerinin gözden geçirileceği anlamına geliyor.
Bundan sonra ne olacak
FSC, sektördeki 580 finans şirketinde güvenlik denetimi yapacağını ve iç güvenlik kontrol sistemlerini kasım ayı sonuna kadar gözden geçireceğini açıkladı. Denetimin sonuçlarına ve olası yaptırımlara ilişkin henüz bir bilgi bulunmuyor.
Sıkça sorulan sorular
- Kimleri kapsıyor? Olaylar dört ticari banka, beş finansal yatırım şirketi, üç sigorta şirketi ve beş tasarruf bankasını kapsıyor; toplamda 37 şirket etkilendi.
- Bireysel müşterilerin parası etkilendi mi? Kaynaklara göre bireysel müşterilerin parası zarar görmedi; çalınan fonlar şirketlerin yönetim hesaplarından çıktı.
- Hesap şifreleri çalındı mı? İHA'ya göre şimdiye kadar müşteri hesap şifrelerinin çalındığına dair bir vaka bildirilmedi.
- Denetim ne zaman bitecek? FSC, iç güvenlik kontrol sistemlerinin kasım ayı sonuna kadar gözden geçirileceğini açıkladı.
Kaynaklar: Yonhap (Güney Kore), İHA
Yorumlar
Henüz yorum yok. İlk yorumu siz yazın.
Yorum yapmak için giriş yapın ya da ücretsiz üye olun.